Data Collection
Tài liệu này mô tả cách CMC Security Center thu thập dữ liệu: quy trình gồm những bước nào, bước nào do bạn thực hiện, bước nào hệ thống tự động, hệ thống đọc những dữ liệu gì và không truy cập những gì.
Quy trình thu thập dữ liệu
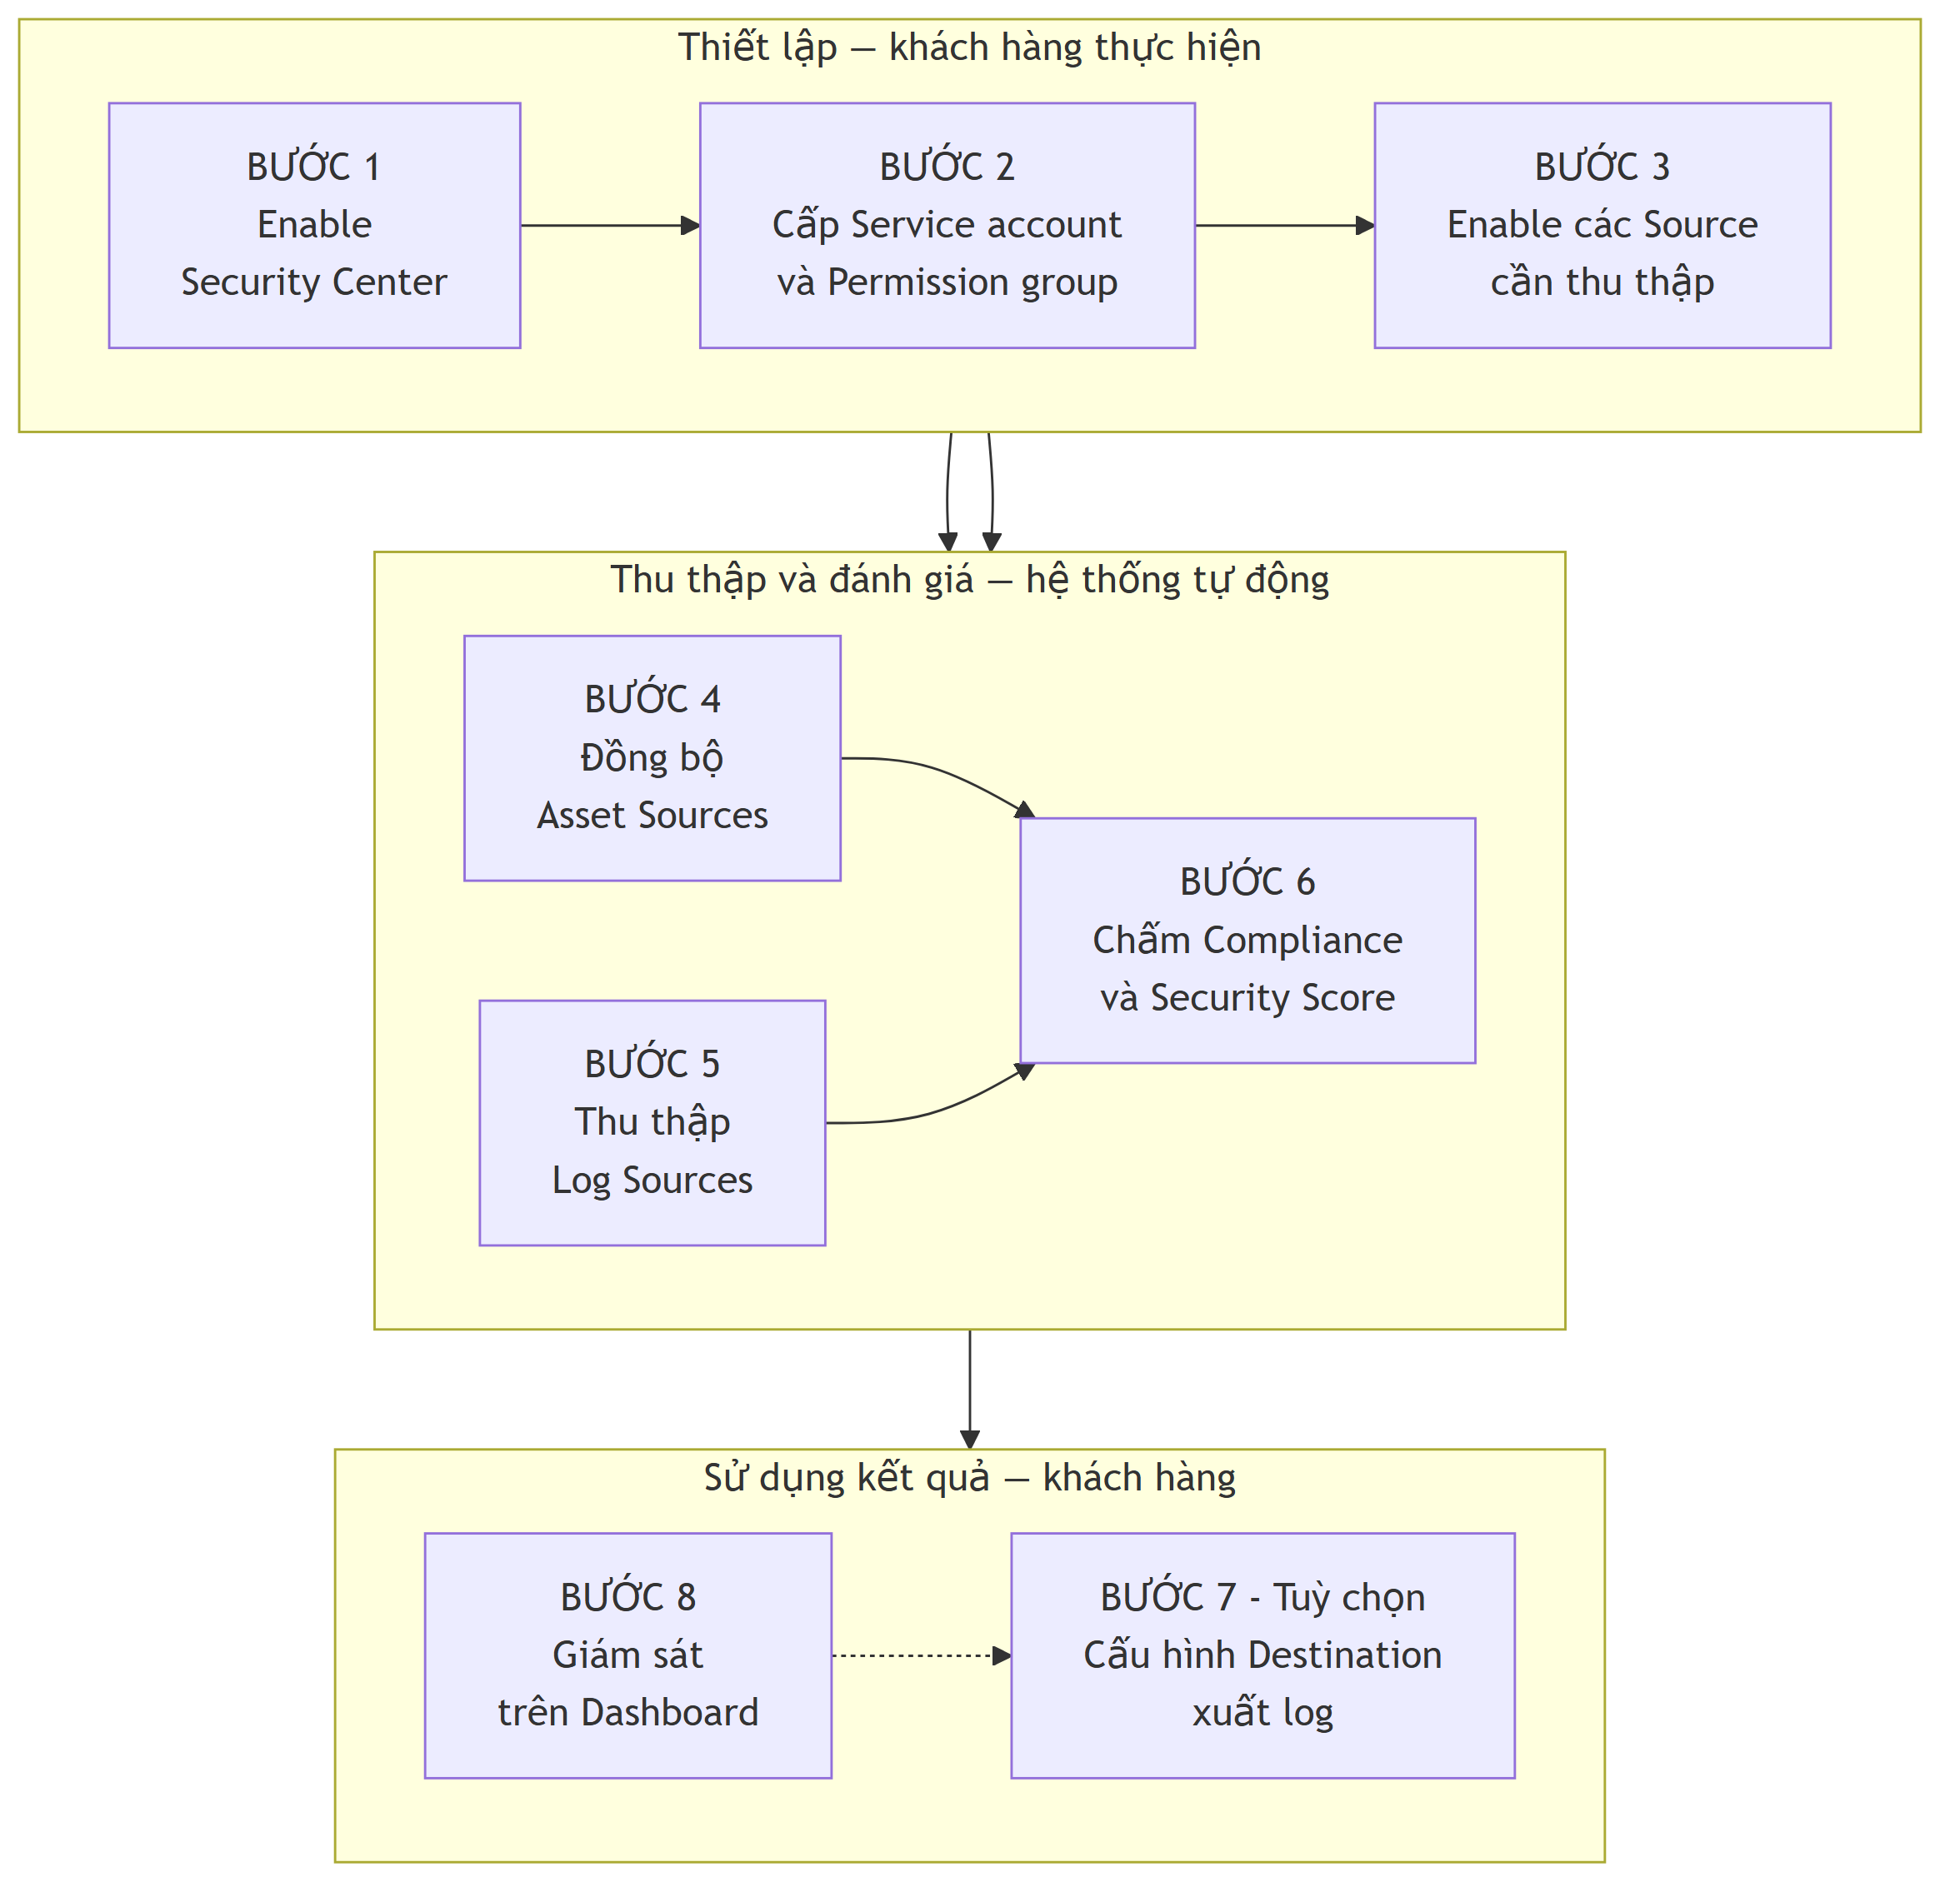
Bước 1 — Enable Security Center
Thực hiện: khách hàng, bắt buộc tài khoản root của tenant.
Đăng nhập CMC Cloud Security Portal → Security Center → Settings → Enable Security Center.
Hành động này sinh ra Service account và Access key để sau đọc được dữ liệu theo từng project của tenant. Vì vậy quyết định phát hành credential thuộc về chủ tài khoản — tài khoản user thường không thực hiện được.
Bạn không phải nhập thông tin nào. Hệ thống tự lấy từ phiên đăng nhập:
| Thông tin | Mục đích |
|---|---|
| Tenant ID | Phân tách dữ liệu giữa các khách hàng |
| Root username | Định danh khi truy vấn CMC Cloud |
| Root email | Gửi thông báo kết quả quét |
| Identity Provider | Xác định điều kiện kết nối Source cloud |
Bước 2 — Hệ thống cấp Service account và Permission group
Thực hiện: hệ thống, tự động.
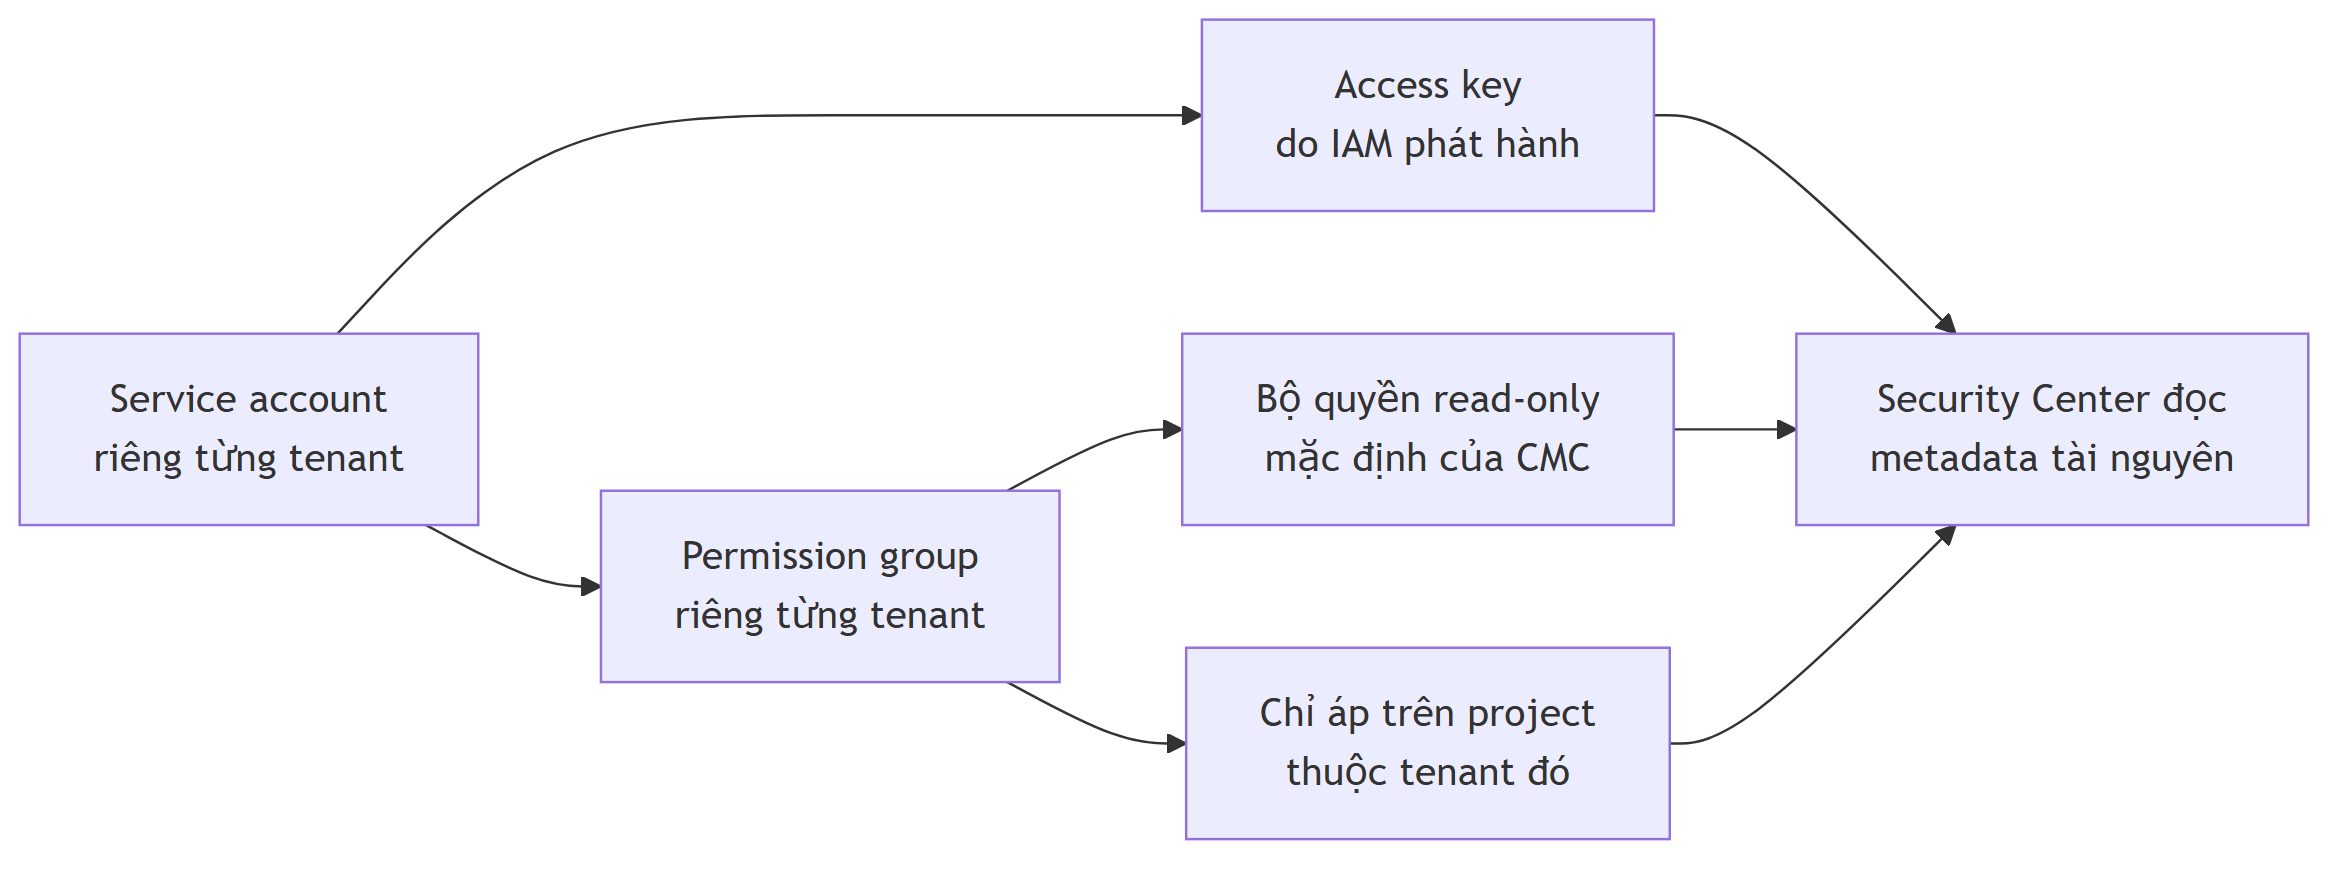
Bốn nguyên tắc bảo mật:
- Mỗi tenant có Service account và Permission group riêng, không truy cập chéo.
- Hệ thống không lưu mật khẩu người dùng, chỉ giữ Access key do IAM phát hành.
- Phạm vi quyền là bộ read-only mặc định, không thể tự mở rộng.
- Khi Disable Security Center, Service account và Permission group bị xoá khỏi IAM.
Trạng thái Source sau bước này: CMC Cloud Security = Enabled, CMC Cloud = Disabled, Vulnerability Assessment = Disabled.
Bước 3 — Enable Source
Thực hiện: khách hàng. Security Center → Integration → Sources → chọn dịch vụ → Enable. Source CMC Cloud bắt buộc tài khoản root và thoả hai điều kiện:
| Điều kiện | Nếu không đạt |
|---|---|
| Tài khoản thuộc Identity Provider của CMC Cloud | Từ chối: invalid identity |
| Tenant đã đăng ký gói Security Center trên CMC Cloud | Từ chối kết nối, cần liên hệ kỹ thuật CMC |
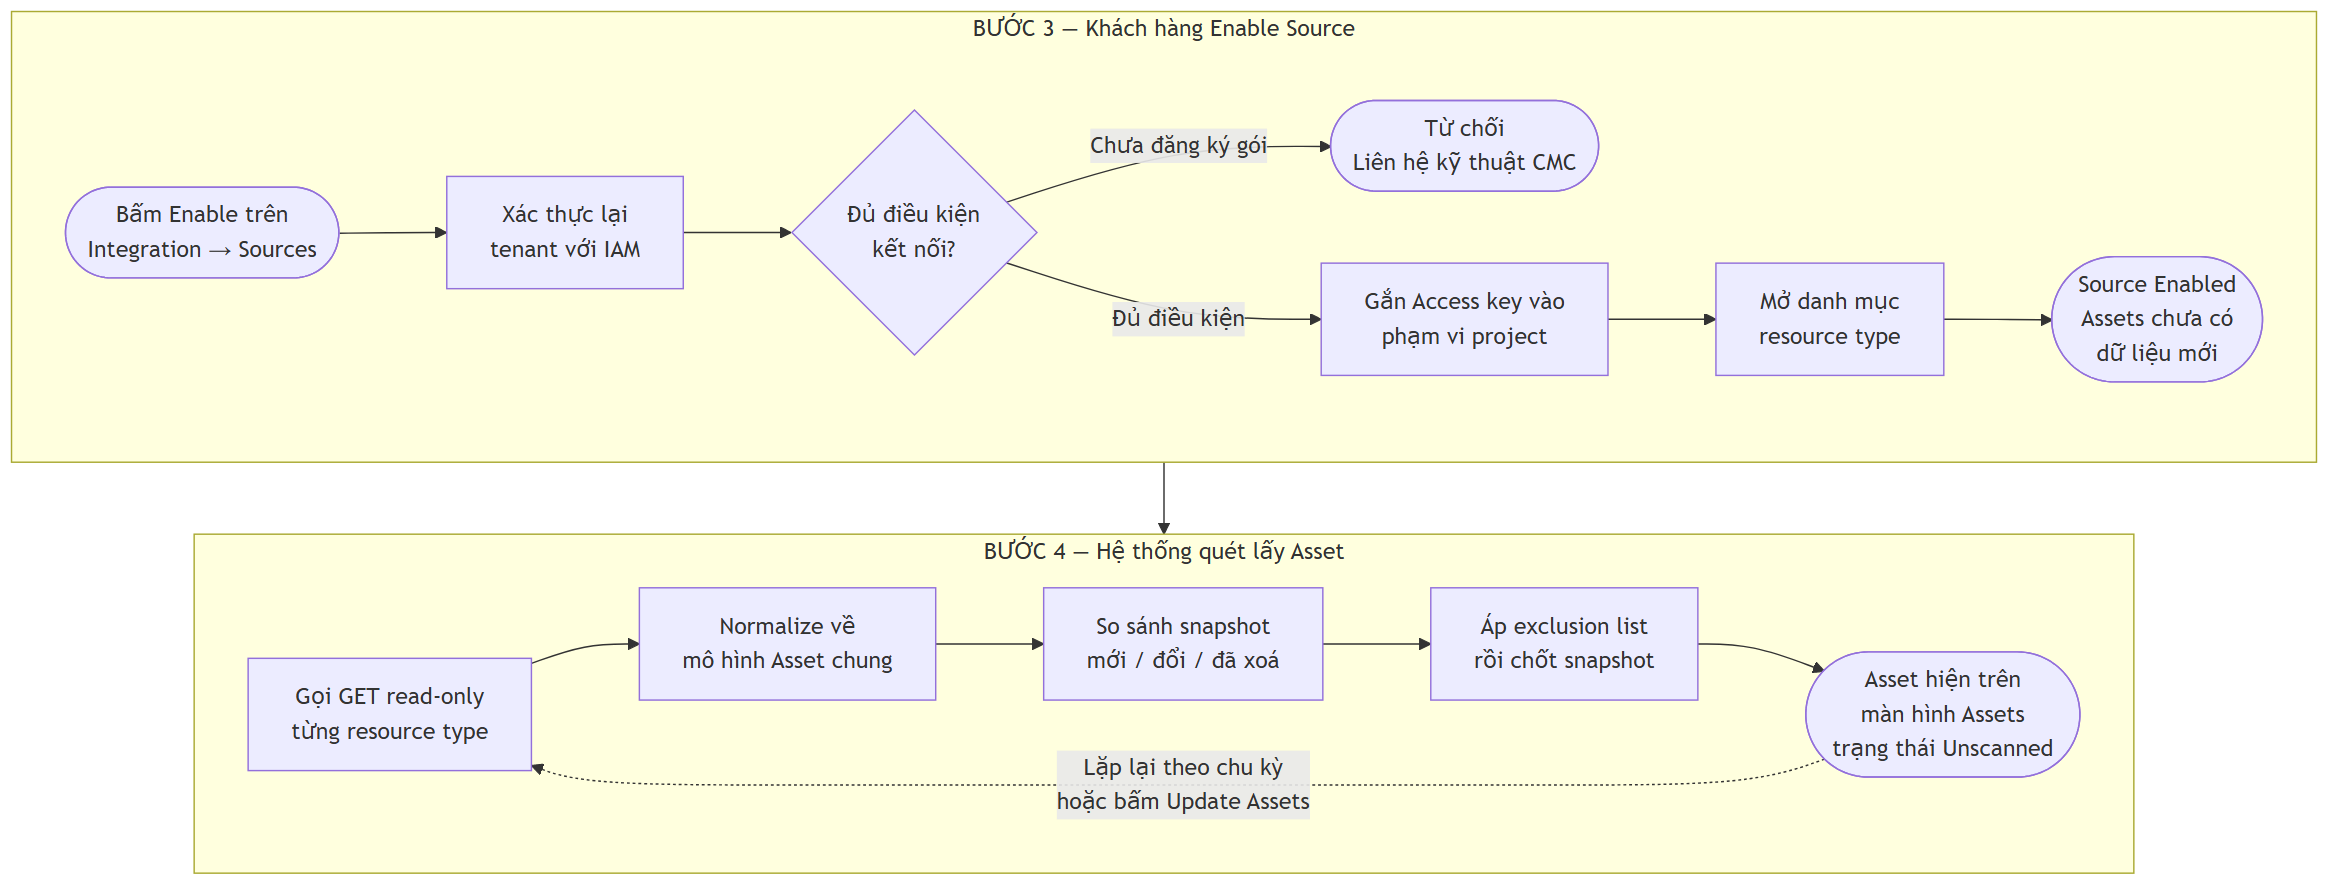
Bấm Enable chưa lấy dữ liệu, chỉ thiết lập điều kiện để việc đó xảy ra:
| Hệ thống làm | Ý nghĩa |
|---|---|
| Xác thực lại tenant với IAM | Đảm bảo đúng chủ sở hữu |
| Đối chiếu hai điều kiện trên | Chưa đăng ký gói thì dừng tại đây |
| Gắn Access key vào phạm vi project | Xác lập đúng và chỉ những project được đọc |
| Mở danh mục resource type | Quyết định sẽ truy vấn những loại tài nguyên nào |
Phân biệt hai hành động:
- Disable một Source (Integration → Sources): dừng thu thập dữ liệu mới, giữ nguyên dữ liệu lịch sử, Enable lại bất cứ lúc nào.
- Disable Security Center (Settings): xoá vĩnh viễn toàn bộ dữ liệu, cấu hình và log, không khôi phục được.
Bước 4 — Đồng bộ Asset Sources
Thực hiện: hệ thống theo chu kỳ tự động. Bạn có thể bấm Update Assets để chạy ngay không cần chờ hết chu kỳ.
Một Source không phải một lệnh gọi mà là nhiều lệnh gọi GET read-only theo từng resource type, dùng Access key của Service account.
| Xử lý | Mục đích |
|---|---|
| Normalize | Quy dữ liệu từ nhiều định dạng về một mô hình Asset chung: name, type, region, thời điểm tạo, thiết lập bảo mật |
| So sánh snapshot trước | Nhận diện tài nguyên mới tạo, thay đổi cấu hình hoặc đã bị xoá, giữ danh mục phản ánh đúng thực tế |
| Áp exclusion list | Bỏ qua tài nguyên đã khai báo miễn trừ |
| Chốt snapshot | Làm mốc so sánh cho lần quét sau |
Khi một Source không phản hồi, hệ thống giữ kết quả quét gần nhất và gắn cờ stale thay vì xoá trắng danh mục.
Kết thúc bước này, asset hiện trên màn hình Assets với trạng thái Unscanned. Mọi lượt gọi API được ghi nhận trên Cloud Trace Service của CMC Cloud để bạn tự kiểm chứng.
Toàn bộ trình tự Bước 3 và Bước 4:
Bước 5 — Thu thập Log Sources
Thực hiện: hệ thống, tự động. Log được thu thập và lọc theo danh mục Asset ở Bước 4. Chi tiết chu kỳ đồng bộ xem tại Integration.
Bước 6 — Chấm Compliance và Security Score
Thực hiện: hệ thống, tự động. Đối chiếu từng Asset với yêu cầu của các standard đang bật, cập nhật trạng thái Asset từ Unscanned sang Healthy hoặc At Risk, lưu kết quả theo từng standard, gửi email và thông báo in-app kèm tóm tắt.
Unscanned nghĩa là đã phát hiện nhưng chưa chấm điểm, không phải cảnh báo rủi ro.Danh sách standard hỗ trợ và cách bật/tắt xem tại Compliances.
Bước 7 — Cấu hình Destination xuất log (tuỳ chọn)
Thực hiện: khách hàng. Security Center → Integration → Destinations → S3 Destination hoặc HTTP/HTTPS Destination. Hệ thống gửi một test file khi tạo; Destination chỉ tạo thành công nếu nhận, giải nén và đọc được file này.
Chi tiết tham số cấu hình xem tại Integration.
Bước 8 — Giám sát trên Dashboard
Thực hiện: khách hàng. Theo dõi Overview (Security Score), Alerts (Critical/High/Medium/Low), Assets (Healthy/At Risk/Unscanned), Compliance.
Phân vai
| Bước | Khách hàng | Hệ thống |
|---|---|---|
| 1. Enable Security Center | Thực hiện (root) | — |
| 2. Cấp Service account và Permission group | — | Tự động |
| 3. Enable Sources | Thực hiện | Kiểm tra điều kiện |
| 4. Đồng bộ Assets | Bấm Update Assets nếu cần | Tự động |
| 5. Thu thập Logs | — | Tự động |
| 6. Chấm Compliance | Chọn standard | Tự động |
| 7. Cấu hình Destinations | Thực hiện | Gửi test file |
| 8. Giám sát Dashboard | Thực hiện | Gửi thông báo |
Bạn chỉ thao tác ở ba điểm: Enable Security Center, Enable Source, và cấu hình Destination nếu có nhu cầu.
Dữ liệu thu thập
Asset Sources — metadata cấu hình tài nguyên
CMC Cloud Security: domain và API endpoints của các dịch vụ WAAP, CDN, DNS.
CMC Cloud:
| Nhóm | Dịch vụ |
|---|---|
| Compute | Elastic Cloud Server, Auto Scaling, Container, Container Registry |
| Storage | Simple Storage Service, Elastic Volume, Elastic File Service, Backup Console |
| Network | Virtual Private Cloud, Subnets, Elastic Load Balancer, Elastic IP, API Gateway |
| Database | Relational Database Service, Mongo Database, Redis Database, DMS for Kafka |
| Security & Operations | Key Management, Certificates Manager, Cloud Trace Service, Cloud Monitoring |
Với mỗi tài nguyên, hệ thống đọc: name, type, region, thời điểm tạo, thiết lập bảo mật.
Log Sources — nhật ký bảo mật
| Loại log | Nguồn | Phục vụ |
|---|---|---|
| WAAP Error Logs | CMC Cloud WAAP | Dashboard sự kiện, Alerts, chuyển tiếp SIEM |
| VA Vulnerability Logs | CMC Cloud VA | Đánh giá rủi ro, Security Score |
| CDN Access Logs | CMC CDN | Phân tích truy cập |
| DNS Query Logs | CMC DNS | Phân tích truy vấn tên miền |
Dữ liệu hệ thống tự sinh
Kết quả Compliance, trạng thái Asset (Healthy / At Risk / Unscanned), và Security Score tổng thể.
Phạm vi không truy cập
| Hệ thống không truy cập | Lý do |
|---|---|
| Mật khẩu người dùng | Chỉ dùng Access key do IAM cấp cho Service account |
| Secret key, private key | Loại trừ khỏi phạm vi API GET |
| Nội dung dữ liệu trong máy chủ | Chỉ đọc metadata cấu hình |
| Nội dung bản ghi trong database | Chỉ đọc cấu hình instance |
| Nội dung file trong S3, file service | Chỉ đọc cấu hình bucket và thiết lập bảo mật |
| Dữ liệu nghiệp vụ của ứng dụng | Ngoài phạm vi |